

Crypto တွင် အအောင်မြင်ဆုံး MEV ဘော့တ်များထဲမှ တစ်ခုဖြစ်သော Jaredfromsubway.eth သည် နှစ်များအတွင်း သန်းရာနှင့်ချီသော ဘော့တ်များ၏ အလိုအလျောက်စနစ်များကို အသုံးချကာ တိုက်ခိုက်သူမှ ဒေါ်လာ 7.5 သန်းကျော် ဆုံးရှုံးသွားခဲ့သည်။
Blockaid ၏ အဆိုအရ စနေနေ့တွင် အဆိုပါ အဖြစ်အပျက်သည် Jaredfromsubway.eth ၏ လှည့်ဖြားသည့် တိုက်ခိုက်သူ ထိန်းချုပ်ထားသော စာချုပ်များမှ ထွက်ပေါ်လာခြင်းဖြစ်သည်။ အလိုအလျောက် MEV ကွပ်မျက်မှုစနစ် နောက်ပိုင်းတွင် ရန်ပုံငွေများကို ထုတ်ယူရန်အတွက် အသုံးပြုခဲ့သော တိုကင်ခွင့်ပြုချက်များအား ပေးအပ်ခြင်း။
“ ဒါဟာ ဂန္ထဝင် ဖြားယောင်းမှု တိုက်ခိုက်မှု မဟုတ်သလို သားကောင် စာချုပ်မှာ အစဉ်အလာ စမတ်ကျတဲ့ စာချုပ် အားနည်းချက်လည်း မဟုတ်ပါဘူး” Blockaid ဟုဆိုသည်။ X တွင်
၎င်းသည် blockchain ကွန်ရက်များတွင် အတည်မပြုနိုင်သော ငွေပေးငွေယူများကို စောင့်ကြည့်သည့် အလိုအလျောက်ပရိုဂရမ်များဖြစ်သည့် Jaredfromsubway.eth ကဲ့သို့သော MEV (အမြင့်ဆုံးထုတ်ယူနိုင်သောတန်ဖိုး) ဘော့တ်များအတွက် ရှားပါးသော ပေါင်းစပ်မှုတစ်ခုဖြစ်သည်။ သူတို့ရဲ့ အမြတ်အစွန်းကို ထုတ်ယူဖို့အတွက် ကြိုးကိုင်တယ်။DeFi အသုံးပြုသူများအတွက် “ မမြင်နိုင်သောအခွန်” အမျိုးအစား။
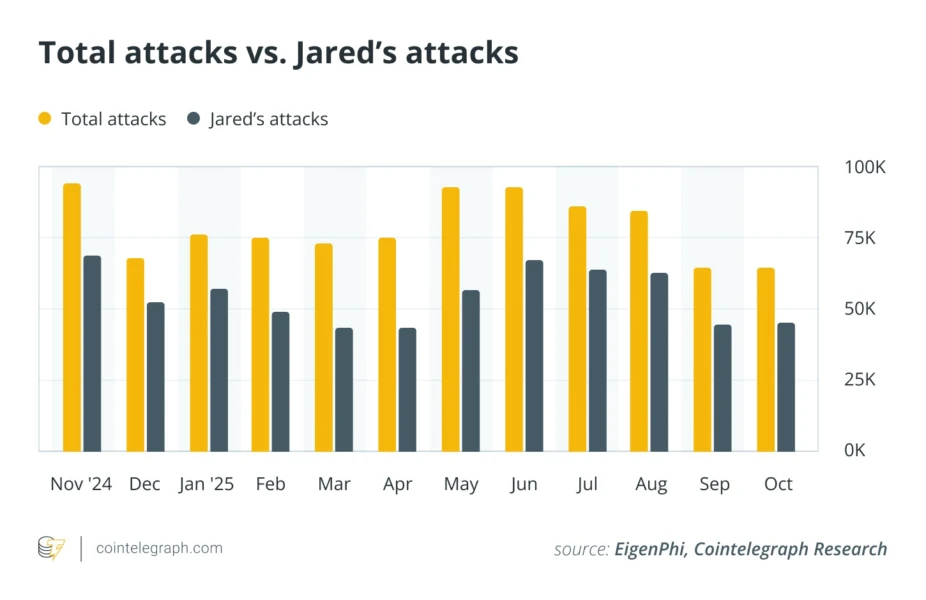
Cointelegraph Research သည် ယခင်က တွေ့ရှိခဲ့သည်။ အသားညှပ်ပေါင်မုန့်တိုက်ခိုက်မှု Ethereum သည် ကုန်သည်များအတွက် နှစ်စဉ် ဆုံးရှုံးမှု ဒေါ်လာ သန်း 60 ခန့် ဖြစ်ပေါ်စေခဲ့သည်။ 2024 ခုနှစ် နိုဝင်ဘာလမှ 2025 ခုနှစ် အောက်တိုဘာလအတွင်း တစ်လလျှင် အသားညှပ်ပေါင်မုန့် တိုက်ခိုက်မှု 60,000 မှ 90,000 ထိရှိခဲ့ပြီး ၎င်းတို့ထဲမှ 70% သည် Jaredfromsubway.eth နှင့် ဆက်စပ်နေကြောင်းလည်း သုတေသနတွင် တွေ့ရှိခဲ့သည်။
Jaredfromsubway.eth ကို မည်ကဲ့သို့ အသုံးချခဲ့သည်
တိုက်ခိုက်သူသည် Wrapped Ether (fWETH)၊ USDC အတု (fUSDC) နှင့် Cap အတု (fCAP) အတုဖြင့် တွဲဖက်ထားသော USDt အတု (fUSDT) လမ်းကြောင်းများ အပါအဝင် တိုကင်အတုများနှင့် ရေကူးကန်များကို ဖန်တီးခဲ့ကြောင်း Blockaid မှ ရှင်းပြသည်။
အတုအယောင်များသည် အမြတ်အစွန်းရှိသော ကုန်သွယ်မှုများကဲ့သို့ ပုံစံထုတ်ထားပြီး MEV bot ကို လိုက်ဖမ်းရန် အစီအစဉ်ဆွဲထားသည်။ ထို့နောက် ၎င်းသည် ၎င်း၏ကိုယ်စား ငွေအစစ်အမှန်သုံးစွဲရန် အချို့သော တိုက်ခိုက်သူ ထိန်းချုပ်သည့် အကူအညီပေးသူ စာချုပ်များကို အတည်ပြုပြီး ပြုလုပ်ရန် ရည်ရွယ်ထားသည်။
ပုံမှန်အခြေအနေများတွင် bot သည် ကုန်သွယ်မှုကာလအတွင်း အတည်ပြုချက်ကို အသုံးပြုမည်ဖြစ်ပြီး၊ ဤအခြေအနေတွင်၊ တိုက်ခိုက်သူသည် အတည်ပြုချက်များကို ဆက်လက်ဖွင့်ထားနိုင်စေမည့် လမ်းကြောင်းများကို ဖန်တီးခဲ့သည်။
လုံလောက်သောခွင့်ပြုချက်ရရှိပြီးသည်နှင့်၊ တိုက်ခိုက်သူသည် transferFrom မှတစ်ဆင့် WETH၊ USDC နှင့် USDT တို့ကို Jaredfromsubway.eth MEV bot စာချုပ်မှ ဆွဲထုတ်ရန် “ နောက်ဆုံးသော သုတ်သင်ခြင်း” ကို ပြုလုပ်ခဲ့သည်။
“ တိုက်ခိုက်သူသည် bot ၏ယန္တရားအား အသုံးချခဲ့သည်- ၎င်း၏အလိုအလျောက်စနစ်သည် အမြတ်အစွန်းရှိသော MEV အခွင့်အလမ်းများကို ရှာဖွေတွေ့ရှိပြီး တိုက်ခိုက်သူထိန်းချုပ်ထားသော အကူအညီပေးသူစာချုပ်များအတွက် အတည်ပြုချက်များကို ထုတ်ပေးပါသည်။”
“ ကျွန်တော်တို့ ဒီအတွက် မပျော်သင့်ဘူး၊ ဘယ်သူမှ မကျင်းပသင့်ဘူး… ဒါပေမယ့် မင်း ဒါကို ကြိတ်ကြိတ်တိုး ကြုံဖူးရင် ဒီသတင်းအတွက် မင်း စိတ်မဆိုးဘူးဆိုတာ သေချာပါတယ်” ဟု crypto ရင်းနှီးမြှုပ်နှံသူနှင့် မှတ်ချက်ပေးသူ David Gokhshtein ဟုဆိုသည်။.
မဂ္ဂဇင်း- အနုမောဒနာ? AI သည် crypto ၏ လျှို့ဝှက်အထောက်အထားများကို ဖုံးကွယ်နိုင်သည်

Comments are closed, but trackbacks and pingbacks are open.