
Microsoft သည် USB-based Malware အသစ်များကို Crypto အသုံးပြုသူများကို ပစ်မှတ်ထားရန် သတိပေးထားသည်။

သော့သွားယူမှုများ
- Microsoft Defender သည် bitcoin အရောင်းအ၀ယ်များကို ခိုးယူမှုကို ဖော်ထုတ်ပေးသည့် USB malware အသစ်ကို အလံပြခဲ့သည်။
- ဇာတ်ညွှန်းသည် စကားလုံး ၁၂ လုံး သို့မဟုတ် ၂၄ လုံးပါသော စကားစုများကို ခိုးယူသွားပြီး tron နှင့် monero ပိုက်ဆံအိတ်လုံခြုံရေးကို ခြိမ်းခြောက်သည်။
- Microsoft သည် သုံးစွဲသူများအား ဖြုတ်တပ်နိုင်သော drive များ မပြန့်ပွားစေရန် ဖြတ်လမ်းလင့်ခ်များကို ပိတ်ဆို့ရန် တိုက်တွန်းထားသည်။
Microsoft က ပြောင်းလဲသွားတဲ့ Windows Malware အကြောင်း သတိပေးပါတယ်။ Cryptocurrency လိပ်စာများ
Microsoft Defender နောက်ကွယ်က အဖွဲ့၊ Windows ရဲ့ မြှပ်နှံထားတဲ့ malware နဲ့ virus security tool ပါရှိပါတယ်။ သတိပေးခဲ့သည်။ အဓိကအားဖြင့် USB ဒရိုက်များကို အသုံးပြု၍ စက်ပစ္စည်းများကို ကူးစက်ရန် ဖြတ်လမ်းလင့်ခ်များကို အသုံးပြုသည့် အန္တရာယ်အသစ်တစ်ခုအကြောင်း။
Malware သည် ဖယ်ရှားနိုင်သော မီဒီယာသိုလှောင်ကိရိယာများတွင် ဖိုင်များကို ဖြတ်လမ်းများ (.lnk ဖိုင်များ) ဖြင့် အစားထိုးပြီး ရောဂါပိုးကူးစက်မှုကို စတင်သောအခါတွင်၊ ဖြစ်နိုင်ချေရှိသော ဗိုင်းရပ်စ်ဆော့ဖ်ဝဲဖြင့် စကင်န်ဖတ်ခြင်းနှင့် ဖျက်ခြင်းအား တန်ပြန်အရေးယူမှုများ ပြုလုပ်ကာ ထောက်လှမ်းခြင်းမှရှောင်ရှားရန် Tor-powered ဆက်သွယ်ရေးကို အမည်ဝှက်အသုံးပြုထားသည်။
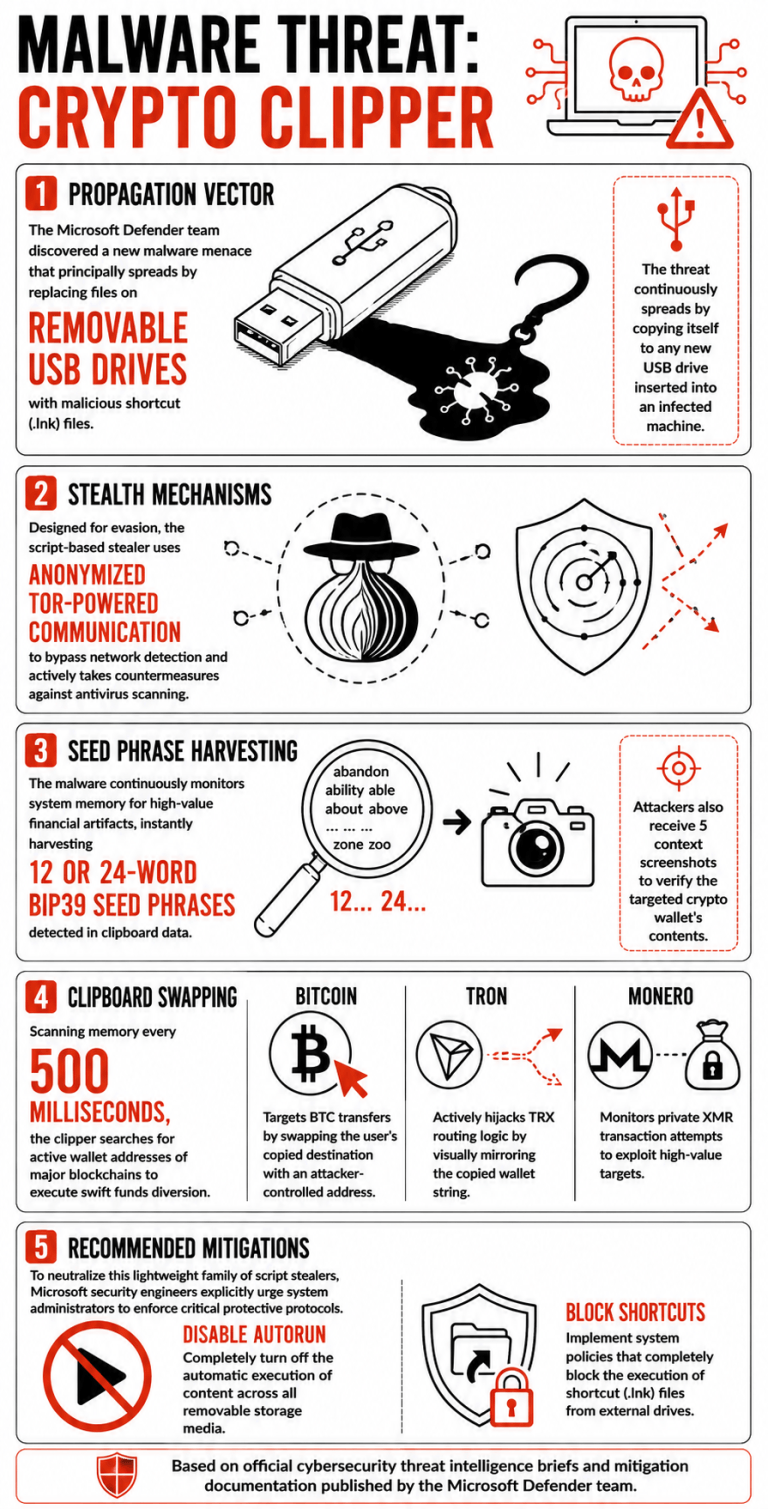
တစ်ချိန်တည်းမှာပင်၊ malware သည် ရောဂါပိုးရှိသော ကွန်ပျူတာထဲသို့ ထည့်သွင်းထားသည့် မည်သည့် USB drive များသို့ သူ့ဘာသာသူ ကူးယူခြင်းဖြင့် ပြန့်ပွားသွားပါသည်။ ၎င်းသည် သုံးစွဲသူများကူးယူထားသော လိပ်စာများကို ကူးစက်ထားသော စက်ပစ္စည်း၏ကလစ်ဘုတ်သို့ ပြောင်းလဲခြင်းအပါအဝင် အလုပ်များစွာကို လုပ်ဆောင်နိုင်သည့် လုပ်ငန်းစဉ်ကိုလည်း လုပ်ဆောင်သည်။
ထိခိုက်နေသောစက်ပစ္စည်းပေါ်တွင် စဉ်ဆက်မပြတ်လည်ပတ်နေသည့် Malware သည် Microsoft မှ “ တန်ဖိုးကြီးသောငွေကြေးဆိုင်ရာပစ္စည်းများ” ဟုခေါ်သော 12 သို့မဟုတ် 24 စာလုံး BIP39 ကိုရှာဖွေတွေ့ရှိခြင်းအတွက် memory ကိုစကင်န်ဖတ်သည်။ မျိုးစေ့စကားစုများ ကလစ်ဘုတ်ဒေတာတွင် ၎င်းတို့ကို တိုက်ခိုက်သူများထံ ပေးပို့ကာ ပိုက်ဆံအိတ်အကြောင်းအရာများနှင့် ၎င်းတွင်ပါရှိသော ရန်ပုံငွေများအကြောင်း စကားစပ်ပေးရန်အတွက် ဖန်သားပြင်ဓာတ်ပုံငါးပုံနှင့်အတူ ၎င်းတို့ကို ပေးပို့ပါ။
ထို့အပြင်၊ crypto လူကြိုက်များသောလိပ်စာများကို clipper ဖြင့်စကင်ဖတ်ပါ။ crypto စီမံကိန်းများအပါအဝင် bitcoin500 မီလီစက္ကန့်တိုင်း မန်မိုရီတွင်၊ tron နှင့် monero
တွေ့ရှိပါက၊ အသုံးပြုသူသည် ငွေပေးငွေယူတစ်ခုအား လုပ်ဆောင်ရန် ၎င်းကို ကူးယူနေပြီး အလားတူလိပ်စာတစ်ခုအတွက် ၎င်းကို ပြောင်းလဲသည်ဟု ယူဆသော်လည်း ၎င်းသည် ရောဂါပိုးရှိသည့် စက်ရှိအသုံးပြုသူများပေးပို့သော ငွေကြေးများကို ကိုင်ဆောင်ရန် တိုက်ခိုက်သူ၏ ထိန်းချုပ်မှုအောက်တွင် ရှိနေသည်။
“ ဤ Malware မိသားစုသည် အမည်ဝှက်ထားသော ဆက်သွယ်ရေးနှင့် runtime tasking တို့နှင့်တွဲထားသည့်အခါ ပေါ့ပါးပြီး script-based ခိုးယူသူများသည် ကြီးမားသောအကျိုးသက်ရောက်မှုကို ပေးစွမ်းနိုင်ပုံကို ပြသသည်” Microsoft Defender အသင်းက အလေးပေးပြောကြားခဲ့ပါတယ်။
ကူးစက်မှုများကို လျော့ပါးစေရန်၊ အဖွဲ့သည် ဖယ်ရှားနိုင်သော မီဒီယာအားလုံးရှိ အကြောင်းအရာအတွက် autorun ကို ပိတ်ရန်နှင့် malware ၏ အဓိက ပြန့်ပွားသည့် လမ်းကြောင်းများအဖြစ် သတ်မှတ်ခံထားရသည့် ဖယ်ရှားနိုင်သော drive များမှ ဖြတ်လမ်းများ လုပ်ဆောင်ခြင်းကို ပိတ်ဆို့ရန် အကြံပြုထားသည်။

Comments are closed, but trackbacks and pingbacks are open.