

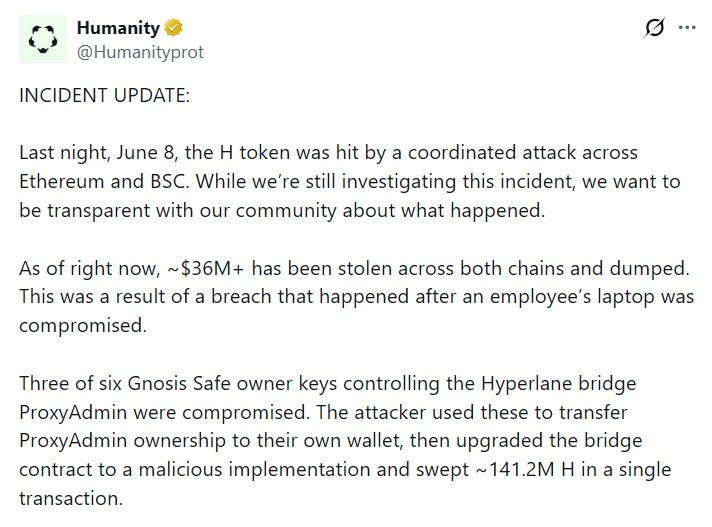
Humanity Protocol က ဝန်ထမ်းတစ်ဦး၏ လက်တော့ပ်ကို အပေးအယူလုပ်ခြင်းသည် တိုက်ခိုက်သူများသည် တံတားထိန်းချုပ်မှုများကို သိမ်းပိုက်နိုင်ခြင်း၊ စာချုပ်များကို အဆင့်မြှင့်ခြင်းနှင့် H တိုကင်များတွင် ဒေါ်လာ ၃၆ သန်းကျော် ခိုးယူနိုင်သည်ဟု ဆိုသည်။
အင်္ဂါနေ့တွင် ဖြစ်ပွားခဲ့သော အပ်ဒိတ်တစ်ခုတွင်၊ ပရိုတိုကော ဟုဆိုသည်။ တနင်္လာနေ့က တိုက်ခိုက်မှုသည် Ethereum နှင့် BNB ကွင်းဆက်တစ်လျှောက် H တိုကင်ကို ထိခိုက်ခဲ့သည်။ Gnosis Safe ပိုင်ရှင်သော့ခြောက်ခုအနက် သုံးခုကို တိုက်ခိုက်သူများသည် ကွန်ရက်နှစ်ခုလုံးတွင် တံတားစီမံခန့်ခွဲမှုကို ထိန်းချုပ်နိုင်စေသည်ဟု အဖွဲ့မှ ပြောကြားခဲ့သည်။
၎င်းတို့ ထိန်းချုပ်ပြီးသည်နှင့် တိုက်ခိုက်သူများသည် တံတားစာချုပ်များကို အမျိုးမျိုးသော အန္တရာယ်ရှိသော ပုံစံများအဖြစ် ပြောင်းလဲခဲ့သည်ဟု Humanity မှ ပြောကြားခဲ့သည်။ Ethereum တွင်၊ ၎င်းတို့သည် တိုကင် 141.2 သန်းခန့်ကို ထုတ်ယူခဲ့သည်။ BSC တွင်၊ ၎င်းတို့သည် အကန့်အသတ်မရှိ တိုကင်များဖန်တီးနိုင်စေမည့် လုပ်ဆောင်ချက်တစ်ခုကို ထည့်သွင်းပြီးနောက် ၎င်းတို့၏ကိုယ်ပိုင်ပိုက်ဆံအိတ်သို့ တိုကင် သန်း ၂၀၀ ကို တိုက်ရိုက်ထည့်သွင်းခဲ့သည်။
လူသားချင်းစာနာမှုတည်ထောင်သူ Terence Kwok သည် ပရောဂျက်တွင် လူတစ်ဦးချင်းစီတွင် လက်မှတ်များစွာပါဝင်သည့် ထိန်းချုပ်မှုများပါရှိကြောင်း၊ သို့သော် အချို့သောသော့များကို စနစ်ထည့်သွင်းစဉ်အတွင်း ဖော်ထုတ်နိုင်ခဲ့ကြောင်း Cointelegraph သို့ ပြောကြားခဲ့သည်။
“ ငါတို့ယုံကြည်တဲ့အရာက သော့တချို့ကို အန္တရာယ်ပြုထားတဲ့ စက်တစ်ခုဆီ မတော်တဆ အရန်ကူးခဲ့တာပါ” ဟု Kwok က Cointelegraph သို့ ပြောကြားခဲ့သည်။
Humanity သည် “ တိုကင်ဘဏ္ဍာတိုက်အများစုအတွက် လိုင်စင်ရအုပ်ထိန်းသူ” နှင့် ၎င်း၏လုပ်ငန်းဆောင်ရွက်မှုဘဏ္ဍာတိုက်အတွက် MPC ကို အသုံးပြုသော်လည်း “ အချို့သောစာချုပ်များအတွက်၊ multisig သော့များကို တစ်နေရာတည်းတွင်တပ်ဆင်ပြီးနောက် ပြန့်ကျဲသွားသည်” ဟုပြောသည်။
မတူညီသော အာဏာပိုင်များသည် သော့အနည်းငယ်နောက်တွင် စုစည်းထားသည့်အခါ အပေးအယူရှိသော အဆုံးမှတ်တစ်ခု မည်သို့ဖြစ်လာနိုင်သည်ကို အဖြစ်အပျက်က ပြသသည်။ လူသားချင်းစာနာမှုသည် ထိခိုက်ပျက်စီးနေသောတံတားများသို့ အပ်နှံခြင်းနှင့် ငွေထုတ်ခြင်းများကို ရပ်တန့်လိုက်ပြီး ပျက်စီးဆုံးရှုံးမှုနည်းပါးစေရန်နှင့် ပြန်လည်ထူထောင်ရေးနည်းလမ်းများကို စုံစမ်းစစ်ဆေးရန် လဲလှယ်သူများနှင့် ဆက်စပ်အဖွဲ့အစည်းများနှင့် ပူးပေါင်းလုပ်ဆောင်နေသည်ဟု ဆိုသည်။
Humanity Protocol ၏ H တိုကင် စီမံကိန်းထုတ်ပြန်ပြီးနောက် ၈၅ ရာခိုင်နှုန်းကျော် ကျဆင်းခဲ့သည်။ private key ကို အပေးအယူလုပ်ပါ။ ထိုအချိန်တွင်၊ Kwok သည် သုံးစွဲသူများအား တံတား သို့မဟုတ် ငွေဖြစ်လွယ်သော ရေကန်များနှင့် ထိတွေ့ဆက်ဆံခြင်းမပြုရန် သတိပေးခဲ့သည်။
အရင်းအမြစ်- လူသားချင်းစာနာမှု ပရိုတိုကော
လုံခြုံရေးကုမ္ပဏီများသည် အမြတ်ထုတ်သည့်ပုံစံကို စစ်ဆေးသည်။
အဆိုပါကိစ္စသည် တိုက်ခိုက်မှုသည် ပြင်ပအပေးအယူမျှသာ သို့မဟုတ် လာမည့်သော့ဖွင့်ခြင်းမပြုမီ ပုံမှန်မဟုတ်သော တိုကင်လုပ်ဆောင်ချက်နှင့် ချိတ်ဆက်ထားခြင်းရှိမရှိအပေါ် blockchain စုံစမ်းစစ်ဆေးသူများထံမှ စိစစ်မှုကို ခံယူခဲ့သည်။ ထောက်ပြသည်။ ထွက်
Blockchain စုံစမ်းစစ်ဆေးရေးမှူး ZachXBT သည် ကနဦး မေးခွန်းထုတ်သည်။ Humanity ၏ ဈေးကွက်ထုတ်လုပ်သူနှင့် ကောင်တာမှ (OTC) လုပ်ဆောင်ချက်တို့သည် အမြတ်ထုတ်မှုနှင့် ချိတ်ဆက်မှုရှိမရှိ၊ သို့သော် သူသည် နောက်မှဖြစ်သည်။ ဟုဆိုသည်။ ထပ်မံခွဲခြမ်းစိတ်ဖြာပြီးနောက်၊ စျေးကွက်ထုတ်လုပ်သူနှင့် OTC လုပ်ဆောင်ချက်သည် သီးသန့်သော့အပေးအယူမှ သီးခြားဖြစ်ပုံရသည်။
ဆက်စပ်- အကန့်အသတ်မဲ့ အတုအပ bug အကြောင်း ပိုမိုဖော်ပြလာသောကြောင့် Shielded Labs မှ ZEC သည် 30% ကျဆင်းသွားသည်။
Cyvers မှ အကြီးတန်း လုံခြုံရေး စစ်ဆင်ရေးကို ဦးဆောင်သူ Hakan Unal က တိုက်ခိုက်သူသည် ဖြစ်ရပ်နှစ်ခုစလုံးတွင် တရားဝင် စီမံခန့်ခွဲပိုင်ခွင့်များ ရရှိထားသောကြောင့် onchain ပုံစံသည် အစပိုင်းတွင် ဆင်တူနိုင်ကြောင်း Cointelegraph သို့ ပြောကြားခဲ့သည်။
“သူတို့ကို ခွဲခြားသိမြင်တာက ပတ်ဝန်းကျင်ရဲ့ အပြုအမူပါပဲ” ဟု Unal က ဆိုသည်။ “ စစ်မှန်သောအပေးအယူတစ်ခုသည် အများအားဖြင့် အရှိန်နှင့် တီထွင်ဖန်တီးနိုင်စွမ်းကို ပြသသည်- ပိုက်ဆံအိတ်အသစ်များဆီသို့ အလျင်အမြန်ရောက်ရှိလာခြင်း၊ စျေးနှုန်းချိုသာစွာဖြင့် လဲလှယ်မှုများ၊ ရောနှောအသုံးပြုမှုနှင့် အတွင်းပိုင်းအချိန်ကိုက်မှုမရှိခြင်း”
ဆန့်ကျင်ဘက်အားဖြင့်၊ Unal က အဖြစ်အပျက်များသည် လော့ခ်ဖွင့်ခြင်း သို့မဟုတ် အကျုံးဝင်ခါနီး သံသယဖြစ်ဖွယ်အချိန်ကို ပြသနိုင်သည်၊ စုစည်းထားသော ထောက်ပံ့မှု၊ စနစ်တကျ ရွေ့လျားမှု သို့မဟုတ် နောက်ဆုံးတွင် အဖွဲ့နှင့်ချိတ်ဆက်ထားသောလိပ်စာများ သို့မဟုတ် စျေးကွက်ထုတ်လုပ်သူများဆီသို့ ပြန်သွားသည့် လုပ်ငန်းစဉ်များကို ပြသနိုင်သည်ဟု Unal မှ ပြောကြားခဲ့သည်။
“အခုလောလောဆယ် အထောက်အထားတွေ ရောထွေးနေတယ်ဆိုတော့ မေးစရာရှိလို့ ဖွင့်တာပါ” ဟု သူက ဆက်ပြောသည်။
လူသားဆန်သော အဖြစ်အပျက်ကို ပေါင်းစပ်ညှိနှိုင်းခဲ့သည်ဟု သုတေသီ သံသယရှိသည်။
ဤအတောအတွင်း Allium Labs သုတေသနပြုသူ Elton Shehdula ကို ဦး ဆောင်သည်။ ဟုဆိုသည်။ exploit ၏ onchain ပုံစံသည် တစ်ဦးတည်းသော အချောင်သမားထက် ဖြစ်နိုင်ချေရှိသော ညှိနှိုင်းဆောင်ရွက်မှုကို ညွှန်ပြသည်။
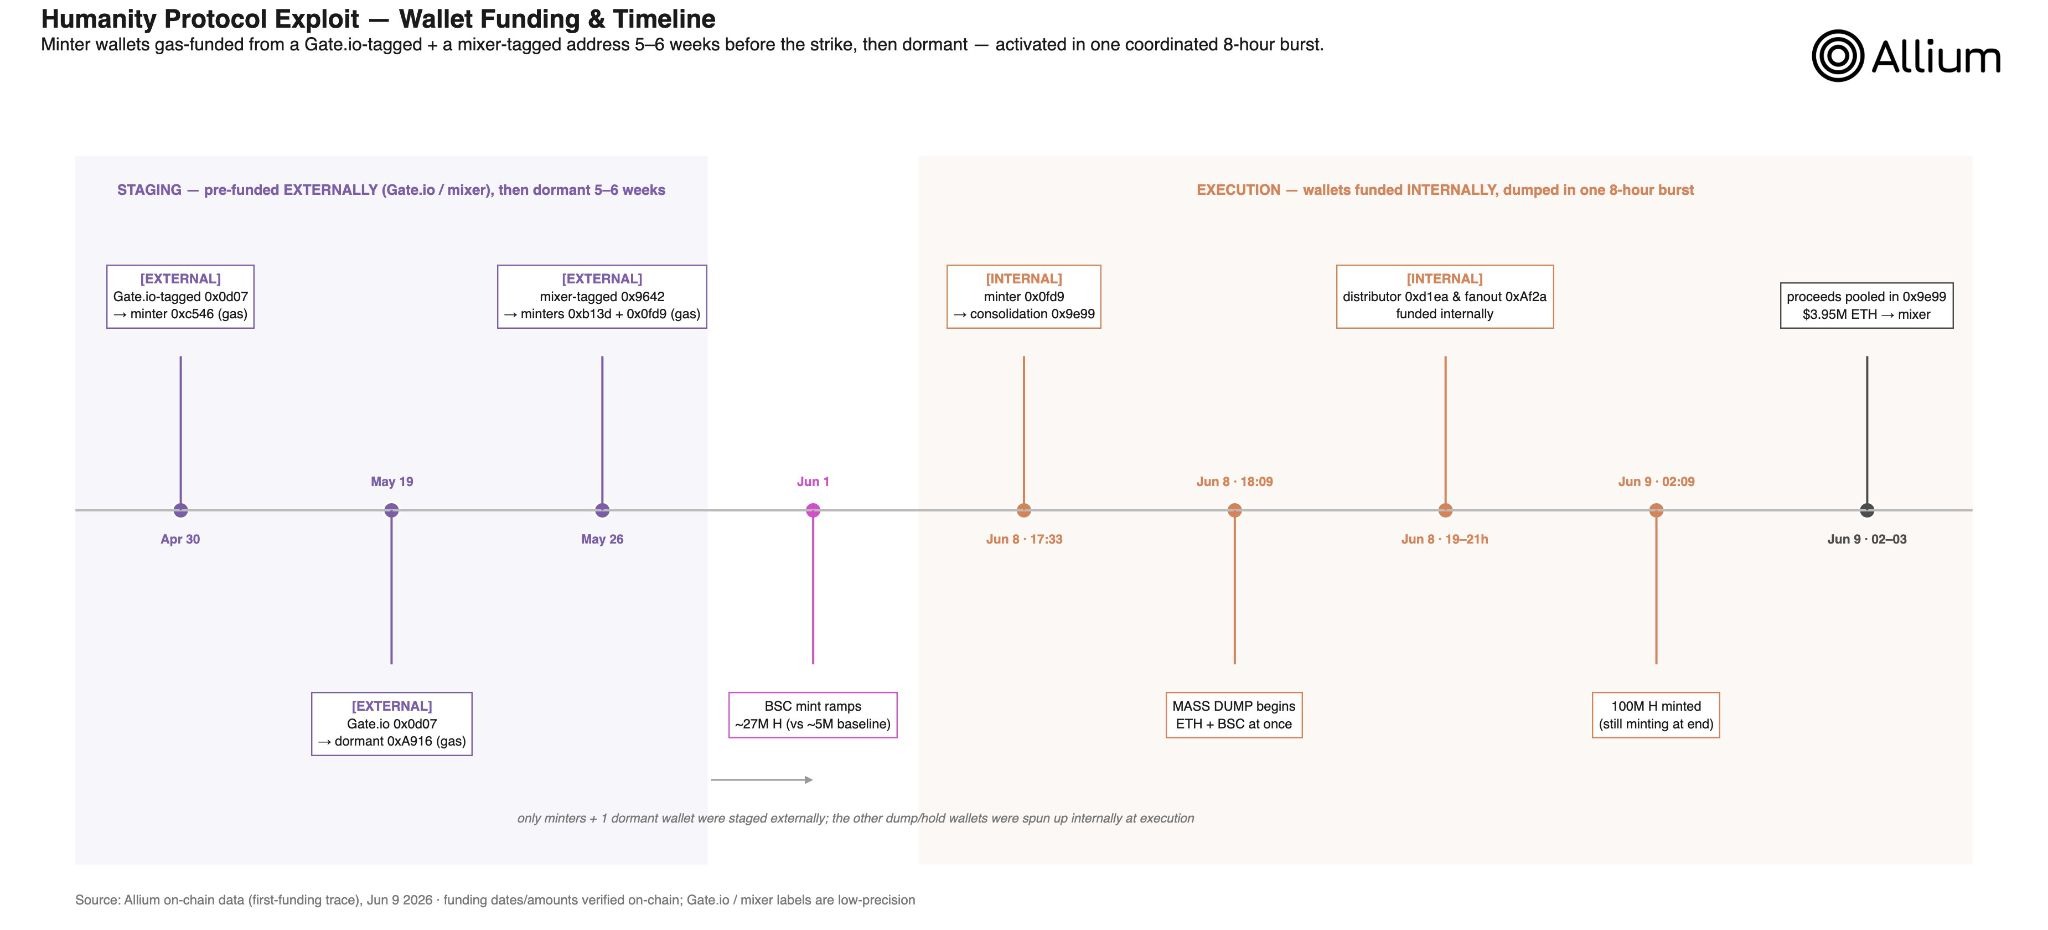
ပိုက်ဆံအိတ်ရန်ပုံငွေနှင့် အချိန်စာရင်း။ အရင်းအမြစ်- Allium ဓာတ်ခွဲခန်းများ
Shehdula က ပိုက်ဆံအိတ်များကို လဲလှယ်ခြင်းနှင့် ရောနှောခြင်းမှ သီတင်းပတ်များကြိုတင် ရန်ပုံငွေရရှိခဲ့ကြောင်း၊ သတ္တုတူးဖော်ရေး အာဏာပိုင်များသည် တိုက်ခိုက်မှုမစမီ ရက်သတ္တပတ်များအတွင်း “ပူနွေးလာ” ခဲ့ပြီး ကွင်းဆက်နှစ်ခုကို တစ်ပြိုင်နက် အမှိုက်ပုံကြီး ဖြစ်ပေါ်ခဲ့ကြောင်း Shehdula မှ ပြောကြားခဲ့သည်။
စနစ်ထည့်သွင်းမှုနှင့် ဝင်ရောက်မှုအဆင့်သည် အချိန်အတန်ကြာ တိတ်တဆိတ် ဖောက်ခွဲခံရသည့်သော့ကို ကိုင်ဆောင်ထားသည့် “ အတွင်းလူ သို့မဟုတ် ပြင်ပသရုပ်ဆောင်” နှင့် ကိုက်ညီသည်ဟု ၎င်းက ပြောကြားခဲ့သည်။
မဂ္ဂဇင်း- ဗီယက်နမ်သည် crypto pilot ကိုပြင်ဆင်ပြီး HK သည် တိုကင်အသွင်ပြောင်းသည်- Asia Express

Comments are closed, but trackbacks and pingbacks are open.