

Aztec သည် တိုက်ခိုက်သူများသည် ဒေါ်လာ 4 သန်းကျော် ကုန်သွားသဖြင့် သုံးရက်အတွင်း နှစ်ကြိမ် အမြတ်ထုတ်ခဲ့သည်။

Aztec သည် 72 နာရီအတွင်း မည်သည့်ပရိုတိုကောကိုမျှ မကြုံလိုသည့်အရာနှင့် ကိုင်တွယ်ဖြေရှင်းနေသည်။
ဇွန်လ 14 ရက်နေ့တွင် $2.1 million ချိုးဖောက်မှုအဖြစ် စတင်ခဲ့ရာ ယခုနောက်သုံးရက်အကြာတွင် သီးခြား $2 million attack ဖြင့် တူညီသောအခြေခံအားနည်းချက်များမှတဆင့် မတူညီသော အခြေခံကျသော ချို့ယွင်းချက်တစ်ခုအား ပစ်မှတ်ထားတိုက်ခိုက်ခဲ့သည်- အပေးအယူမရှိသော သုညဆိုင်ရာ သက်သေအတည်ပြုချက်။
ဖြစ်ရပ်နှစ်ခုသည် အတူတူဖြစ်ပြီး၊ ပရိုတိုကောများ ထိန်းချုပ်၍မရတော့သော မပြောင်းလဲနိုင်သော အမွေဆက်ခံမှုဆိုင်ရာ အခြေခံအဆောက်အအုံ၏ အမြီးရှည်အန္တရာယ်နှင့် ပတ်သက်၍ စိတ်မသက်မသာမေးခွန်းများ ပေါ်ပေါက်ခဲ့သည်။
Aztec ဖောင်ဒေးရှင်း ဒုတိယ ဖြစ်ရပ်ကို အတည်ပြု ထုတ်ပြန်ချက်တွင်၊ သတိပြုမိကြောင်း သိရှိရပါသည်။ အမြတ်ထုတ်သည်။ ဇွန်လ 17 ရက်၊ 2026 ခုနှစ်တွင် ဖြစ်ပွားခဲ့သော တားမြစ်ထားသော ထုတ်ကုန်တစ်ခုကို ပစ်မှတ်ထားခြင်းဖြစ်သည်။
ထိခိုက်ခံရသည့်ထုတ်ကုန်သည် လက်ရှိ Aztec ကွန်ရက် သို့မဟုတ် AZTEC ERC-20 တိုကင်နှင့် ဆက်စပ်သည့် စမတ်စာချုပ်များနှင့် ချိတ်ဆက်မှုမရှိကြောင်း ရှင်းရှင်းလင်းလင်းဖော်ပြထားသည်၊ သို့သော် အချိန်ကိုက်ခြင်းကြောင့် အာမခံချက်သည် အခြားထက်ပိုမိုရောင်းချရခက်ခဲစေသည်။
ပထမဆုံး Exploit- Aztec Connect ကို ဇွန်လ 14 ရက်နေ့တွင် ထုတ်ယူခဲ့သည်။
အစီအစဥ်သည် လွန်ခဲ့သော သုံးရက်က စတင်ခဲ့သည်။ Aztec သည် 2023 ခုနှစ်တွင် ပိတ်သိမ်းထားသော စာချုပ်ကို ပစ်မှတ်ထား၍ တိုက်ခိုက်သူသည် ဇွန်လ 14 ရက်နေ့တွင် Aztec Connect မှ ဒေါ်လာ 2.1 သန်းခန့် ထုတ်ယူသွားကြောင်း ထပ်မံအသိအမှတ်ပြုပါသည်။
Aztec ဖောင်ဒေးရှင်းသည် ယနေ့၊ ဇွန်လ 14 ရက်၊ 2026 ခုနှစ် အစောပိုင်းတွင် ဖြစ်ပွားခဲ့သည့် Aztec Connect ကို ပစ်မှတ်ထားသည့် အလားအလာရှိသော အမြတ်ထုတ်မှုများကို သတိပြုမိခဲ့သည်။ ဤထုတ်ကုန်နှင့် AZTEC ERC20 တိုကင် သို့မဟုတ် လက်ရှိ Aztec ကွန်ရက်နှင့် ဆက်စပ်သည့် စမတ်စာချုပ်များကြား ချိတ်ဆက်မှုများ မရှိပါ။
Aztec Connect သည်… https://t.co/R3eImP8kCR
— Aztec ဖောင်ဒေးရှင်း (@aztecFND) ဇွန် ၁၄၊ ၂၀၂၆
Attack vector သည် rollup proof verification system တွင် အားနည်းချက်တစ်ခုဖြစ်ပြီး၊ တိုက်ခိုက်သူသည် Aztec ၏ cryptographic architecture မည်ကဲ့သို့ လုပ်ဆောင်ပြီး သက်သေအထောက်အထားများကို နားလည်ရန် လိုအပ်သည့် နည်းပညာပိုင်း ခေတ်မီဆန်းသစ်သော entry point တစ်ခုဖြစ်သည်။
ပထမတိုက်ခိုက်မှုတွင် ခိုးယူခံရသော ပိုင်ဆိုင်မှုများတွင် ခန့်မှန်းခြေ 909 ETH၊ 270,000 DAI၊ 167 wstETH နှင့် အခြားပိုင်ဆိုင်မှုများ ရောနှောပါဝင်သည်။ Aztec Labs သည် စာချုပ်သည် မပြောင်းလဲနိုင်သော နှင့် ခေတ္တရပ်၍မရကြောင်း အတည်ပြုပြီးနောက်၊ ဆိုလိုသည်မှာ တိုက်ခိုက်သူသည် အမြတ်ထုတ်မှုကို ဖော်ထုတ်ပြီး လုပ်ဆောင်လိုက်သည်နှင့်၊ မြောင်းကို ရပ်တန့်ရန် အရေးပေါ် ကြားဝင်ဆောင်ရွက်ပေးနိုင်ခြင်း မရှိပေ။ ရန်ပုံငွေများ ပြောင်းရွှေ့သွားပြီး အဖွဲ့သည် စောင့်ကြည့်လေ့လာပြီး မှတ်တမ်းတင်ရုံသာ လုပ်ဆောင်နိုင်ခဲ့သည်။
တစ်ချိန်က အင်္ဂါရပ်တစ်ခုဖြစ်သည့် မပြောင်းလဲနိုင်မှုသည် ယုံကြည်ခြင်းကင်းမဲ့မှုနှင့် စီမံခန့်ခွဲသူ၏ ခြယ်လှယ်မှုကို ခံနိုင်ရည်ရှိကြောင်း အချက်ပြခြင်းမှာ မည်သူမျှမထိနိုင်သော ကုဒ်တွင် အားနည်းချက်တစ်ခု ပေါ်ပေါက်လာချိန်တွင် တာဝန်ယူမှုတစ်ခု ဖြစ်လာခဲ့သည်။
သုံးရက်အကြာတွင် Private Rollup Bridge ရေတံခွန်
ပထမအမြတ်ထုတ်မှုသည် မျက်ခုံးပင့်လာပါက၊ ဒုတိယတစ်ခုသည် 72 နာရီအကြာတွင်ရောက်ရှိလာသည်က အချက်ပေးချက်မှာ ပိုမိုများပြားလာပါသည်။
Aztec သည် ၃ ရက်အတွင်း နှစ်ကြိမ် အမြတ်ထုတ်ပုံ၊
ဇွန်လ ၁၄ ရက်
– တိုက်ခိုက်သူသည် Aztec Connect မှ ဒေါ်လာ 2.1 သန်းခန့် ထုတ်ယူခဲ့သည်။
– တိုက်ခိုက်မှုသည် 2023 ခုနှစ်တွင် ပိတ်သိမ်းခဲ့သော ရပ်ဆိုင်းထားသော စာချုပ်ကို ပစ်မှတ်ထားတိုက်ခိုက်ခဲ့သည်။
– တိုက်ခိုက်သူသည် rollup proof verification တွင် အားနည်းချက်တစ်ခုကို အသုံးချခဲ့သည်။
ဝန်းကျင်-
၉၀၉… pic.twitter.com/67IN2C3rYY
— Param (@Param_eth) ဇွန် ၁၈၊ ၂၀၂၆
Param ETH ၏ ခွဲခြမ်းစိတ်ဖြာချက်သည် ယခုအကြိမ်တွင် တိုက်ခိုက်သူသည် သီးသန့် Rollup Bridge ကို မည်သို့ပစ်မှတ်ထားသနည်း၊ “ escape hatch” ဟုခေါ်သော အရေးကြီးသောလုပ်ဆောင်ချက်ကို အသုံးချကာ အသုံးပြုသူများအတွက် သတ်မှတ်ထားသောအခြေအနေများအောက်တွင် ထွက်သွားရန် ဘေးကင်းရေး အဆို့ရှင်အဖြစ် ဒီဇိုင်းထုတ်ထားသော ယန္တရားတစ်ခုဖြစ်သည်။
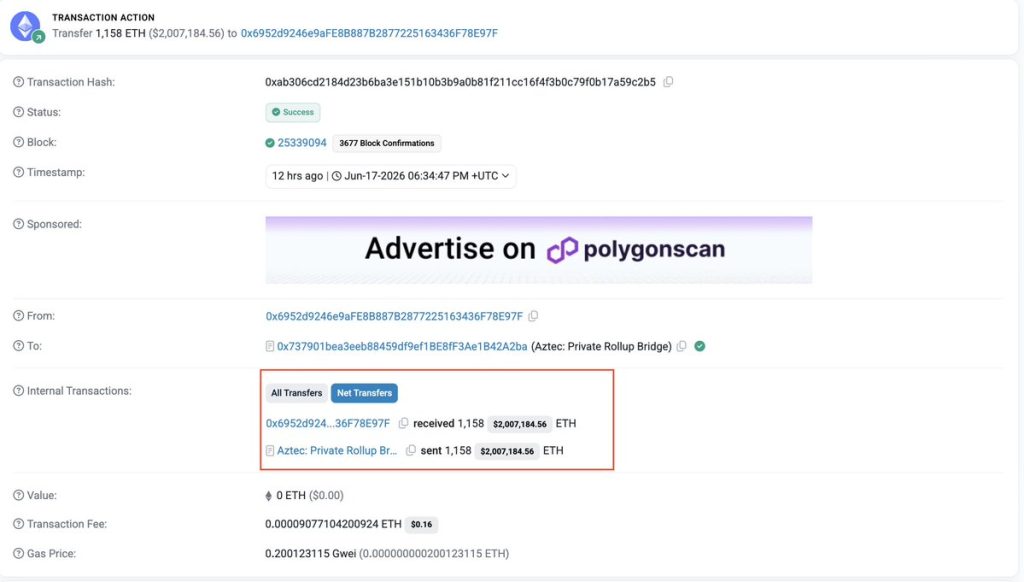
တိုက်ခိုက်သူသည် ကိုယ်ပိုင်သော့ကို ရှာမတွေ့ပါ သို့မဟုတ် ပြန်လည်ဝင်ရောက်ခြင်းဆိုင်ရာ အားနည်းချက်ကို အသုံးချပါ။ ယင်းအစား၊ ၎င်းတို့သည် စာချုပ်၏အတည်ပြုချက်ယုတ္တိမှန်ကန်ကြောင်း လက်ခံထားသည့် အထူးပြုလုပ်ထားသော သုညအသိပညာအထောက်အထားကို ဖန်တီးခဲ့သည်။ လက်ခံပြီးသည်နှင့် စာချုပ်သည် ငွေလွှဲခြင်းတရားဝင်သကဲ့သို့ ရန်ပုံငွေများကို ထုတ်ပေးပါသည်။ တိုက်ခိုက်မှုကို မဖော်ထုတ်မီတွင် အဆိုပါ ယန္တရားမှတစ်ဆင့် ကန်ဒေါ်လာ ၂ သန်းခန့် တန်ဖိုးရှိသော ETH 1,158 ETH ခန့် ထွက်လာခဲ့သည်။
ဤနေရာတွင် နည်းပညာဆိုင်ရာ လက်မှတ်သည် ထင်ရှားသည်။ စိစစ်မှုကို ကျော်ဖြတ်သည့် ZK အတုသည် ရိုင်းစိုင်းသောတိုက်ခိုက်မှု သို့မဟုတ် လူမှုရေးအင်ဂျင်နီယာကစားနည်းမဟုတ်ပါ၊ ၎င်းသည် အထောက်အထားစနစ် မည်သို့ဖွဲ့စည်းပုံနှင့် ၎င်း၏တရားဝင်ယုတ္တိကို လှည့်စားနိုင်သည့်နေရာတွင် နက်ရှိုင်းစွာရင်းနှီးကျွမ်းဝင်မှုရှိရန် လိုအပ်ပါသည်။ အမြတ်ထုတ်မှုနှစ်ခုသည် သာမာန်တိုက်ခိုက်သူ သို့မဟုတ် နည်းစနစ်ကို မျှဝေထားခြင်းရှိမရှိ စုံစမ်းစစ်ဆေးနေဆဲဖြစ်သော်လည်း နှစ်ဦးစလုံးသည် သုံးရက်အတွင်း ZK သက်သေစစ်ဆေးခြင်းကို ပစ်မှတ်ထားတိုက်ခိုက်ခဲ့သည်မှာ တိုက်ဆိုင်မှုအဖြစ် ပယ်ချရန် မလွယ်ကူပေ။
အဖြစ်အပျက်နှစ်ခုလုံးကို ဖြတ်ကျော်ကာ PeckShield ၏ စောင့်ကြည့်လေ့လာခြင်းနှင့် ကွင်းဆက်လေ့လာသုံးသပ်သူများသည် မျဉ်းကြောင်းတစ်လျှောက် ရှင်းရှင်းလင်းလင်းမြင်တွေ့နေရသည်- နှစ်ခုလုံးသည် သုည-အသိပညာအထောက်အထားများကို မည်ကဲ့သို့စစ်ဆေးခဲ့သည်ရှိသော် ချို့ယွင်းချက်များမှ ဆင်းသက်လာပြီး core Aztec ကွန်ရက်ကိုယ်တိုင်ထက် တံတားအခြေခံအဆောက်အအုံနှစ်ခုလုံးကို ပစ်မှတ်ထားသည်။
#PeckShield သတိပေးချက် ဟိ @aztecnetwork Private Rollup Bridge သည် 1.158K အပါအဝင် 1.158K အပါအဝင် Cryptos များ၏ ~$2.165M တန်ဖိုးရှိ ဆုံးရှုံးသွားခဲ့သည်။ $ETH150K $DAI & ၀.၄၇ $renBTC
အမြတ်ထုတ်သူကို မူလက 0.134 ဖြင့် ထောက်ပံ့ခဲ့သည်။ $ETH ထံမှ #HitBTC. pic.twitter.com/CHZOOQ1eDW
— PeckShieldAlert (@PeckShieldAlert) ဇွန် ၁၈၊ ၂၀၂၆
ပင်မပရိုတိုကောနှင့် လက်ရှိ AZTEC တိုကင်သည် သက်ရောက်မှုမရှိပါ၊ Aztec ဖောင်ဒေးရှင်းက အဲဒီအချက်ကို ရှင်းပါတယ်။
Aztec ဖောင်ဒေးရှင်းသည် ဇွန်လ 17 ရက်၊ 2026 ခုနှစ်တွင် ဖြစ်ပွားခဲ့သည့် ရပ်ဆိုင်းထားသော ထုတ်ကုန်တစ်ခုကို ပစ်မှတ်ထား၍ ထုတ်ယူသုံးစွဲနိုင်ဖွယ်ရှိကြောင်း သတိပြုမိခဲ့သည်။ ဤထုတ်ကုန်နှင့် လက်ရှိကွန်ရက် သို့မဟုတ် AZTEC ERC20 တိုကင်နှင့် ဆက်စပ်သည့် စမတ်စာချုပ်များကြား ချိတ်ဆက်မှုများမရှိပါ။
ထုတ်ကုန်ကို 4 နှစ်ကြာအောင်ပယ်ချခဲ့သည်… https://t.co/kANaIuw8HF
— Aztec ဖောင်ဒေးရှင်း (@aztecFND) ဇွန် ၁၈၊ ၂၀၂၆
သို့သော် နည်းပညာအရ တိကျသော်လည်း၊ ထိုခြားနားမှုသည် ယုံကြည်မှုပြဿနာကို အပြည့်အဝ ဖြေရှင်းမပေးနိုင်ပါ။ သုံးရက်အတွင်း ပရိုတိုကော၏ ဂေဟစနစ်ကို စွန့်ခွာသွားသည့် ဒေါ်လာ 4 သန်းကို ကြည့်ရှုသည့် သုံးစွဲသူများ၏ စိတ်ထဲတွင် အဆက်ပြတ်သွားသည်ဟု မဆိုလိုပါ။ အထူးသဖြင့် Bridge exploits များသည် ရန်ပုံငွေများ အဝင်အထွက် ရွှေ့ရန် အသုံးပြုသူများ အားကိုးအားထားရသည့် အခြေခံ အဆောက်အအုံကို ထိမှန်သွားကာ ယုံကြည်မှု ပျက်ပြားသွားသည်နှင့် တပြိုင်နက် ၎င်းသည် ပြန်လည်ပြုပြင်ရေး အစီအစဉ်ထက် ပိုမိုလျင်မြန်စွာ ရွေ့လျားလေ့ရှိပါသည်။
အမွေအနှစ်အန္တရာယ်အတွက် မပြောင်းလဲနိုင်သော စာချုပ်များသည် အဘယ်နည်း
Aztec ဖြစ်ရပ်များသည် ပိုမိုကျယ်ပြန့်သော DeFi ဂေဟစနစ် အပြည့်အဝ မဖြေရှင်းနိုင်သော တင်းမာမှုကို ဖြစ်ပေါ်စေသည်။ မပြောင်းလဲနိုင်သော စမတ်စာချုပ်များသည် စစ်မှန်သောလုံခြုံရေးအာမခံချက်များကို ပေးဆောင်သည်၊ ၎င်းတို့ကို ဆော့ဖ်ဝဲအင်ဂျင်နီယာများက မပြောင်းလဲနိုင်၊ အတွင်းလူများက ဆွဲယူထားသော ကော်ဇောများ သို့မဟုတ် သုံးစွဲသူများကို အန္တရာယ်ဖြစ်စေသည့် နည်းလမ်းများဖြင့် တိတ်တဆိတ် ပြုပြင်မွမ်းမံနိုင်မည်ဖြစ်သည်။ ထိုဗိသုကာလက်ရာသည် ယုံကြည်မှုမရှိသောဘဏ္ဍာရေး၏ ဒဿနဗဟိုချက်တွင် တည်ရှိသည်။
သို့သော် မပြောင်းလဲနိုင်သော အဓိပ္ပါယ်မှာ ကန့်ကွက်ထားသော ကုဒ်တွင် အားနည်းချက်တစ်ခု ရှိနေသောအခါ၊ အဖွဲ့သည် ဘေးကနေ စောင့်ကြည့်နေမည် ဖြစ်သည်။ Aztec Labs သည် သက်ရောက်မှုရှိသော စနစ်များပေါ်တွင် စီမံခန့်ခွဲရေးသော့များ မရှိပါ။ ၎င်းတို့ကို ခေတ္တရပ်ထားရန်၊ ၎င်းတို့ကို အဆင့်မြှင့်တင်ခြင်း သို့မဟုတ် ရန်ပုံငွေများကို ပြန်ညွှန်း၍မရပါ။ Aztec ဖောင်ဒေးရှင်း၏ ထုတ်ပြန်ချက်သည် ဤအချက်ကို ရှင်းလင်းပြတ်သားစွာ ဖော်ပြထားပြီး ၎င်းသည် လှည့်စားခြင်းမဟုတ်ပါ၊ ၎င်းသည် ဤစာချုပ်များကို ဒီဇိုင်းရေးဆွဲပုံ၏ နည်းပညာဆိုင်ရာ လက်တွေ့ဖြစ်ရပ်မှန်ဖြစ်သည်။
စက်မှုလုပ်ငန်းတွင် ယခုထိုင်ရမည့်မေးခွန်းမှာ ပရိုတိုကောများသည် ၎င်းတို့ထိန်းချုပ်နိုင်စွမ်းမရှိတော့သော အမွေအနှစ်အခြေခံအဆောက်အအုံများ၏ ရေရှည်အန္တရာယ်ကို မည်ကဲ့သို့ တာဝန်ယူစီမံခန့်ခွဲမည်နည်း။ ထုတ်ကုန်တစ်ခုမှနေထွက်ခြင်းသည် ရန်ပုံငွေများကို ချက်ချင်းမထုတ်လွှတ်ဘဲ၊ အရင်းအနှီးကို ရပ်ဆိုင်းထားသော စာချုပ်များတွင် သော့ခတ်ထားသရွေ့၊ တိုက်ခိုက်မှုမျက်နှာပြင်သည် အသက်ရှင်နေသေးသည်။
ထုတ်ဖော်ချက်- ၎င်းသည် ကုန်သွယ်မှု သို့မဟုတ် ရင်းနှီးမြှုပ်နှံမှု အကြံပြုချက်မဟုတ်ပါ။ မည်သည့် cryptocurrency မဝယ်မီ သို့မဟုတ် မည်သည့်ဝန်ဆောင်မှုများတွင်မဆို ရင်းနှီးမြှုပ်နှံခြင်းမပြုမီ သင်၏သုတေသနကို အမြဲလုပ်ပါ။
Twitter တွင် ကျွန်ုပ်တို့ကို လိုက်နာပါ။ @nulltxnews နောက်ဆုံးပေါ် Crypto၊ NFT၊ AI၊ Cybersecurity၊ Distributed Computing၊ နှင့် ဖောက်ပြန်သောသတင်း!

Comments are closed, but trackbacks and pingbacks are open.